12.9 C
Madrid
domingo, noviembre 22, 2026
spot_img
Inicio Blog Página 91

El 78% de los consumidores está comprando más en línea que antes de la pandemia: Shopify 2022 Festive Shopping Outlook

0

Bombay, Maharastra, India:

  • El 85% de los consumidores planea gastar más que nunca antes de esta temporada festiva

  • El 78% de los consumidores ahora compra más en línea que antes de la pandemia

  • Los pagos sin efectivo y las ofertas en moda, electrónica y esenciales lideran la tendencia de este año

  • Fuerte interés en las compras locales con un 96 % de compras de marcas indias, frente al 58 % en comparación con 2021

Shopify, un proveedor líder de infraestructura de Internet crítica para el negocio que impulsa algunas de las marcas más grandes y conocidas de la India, lanzó su Perspectiva de compras festivas para 2022. Shopify encuestó a 1,000 consumidores indios en ciudades metropolitanas y no metropolitanas para explorar la dinámica de las compras en constante cambio. comportamiento del consumidor y hábitos de gasto durante la temporada navideña en la era pospandemia.

Diwali, el festival de las luces, siendo una de las ocasiones más celebradas en la India, brinda a las empresas el momento más oportuno para aumentar sus ventas. Shopify’s 2022 Holiday Shopping Outlook ha identificado un cambio notable en la forma en que los consumidores comprarán antes de Diwali, ya que los pagos sin efectivo, las compras en línea y las ofertas en moda, electrónica y artículos esenciales están en la parte superior de las listas de deseos de los consumidores.

“El cambio digital está aquí y está impulsando a los consumidores indios hacia la próxima generación de compradores. Diwali 2022 será un evento comercial monumental en todo el país, ya que los consumidores gastan más que nunca y optan por la comodidad de comprar en línea. Para las marcas, la participación en línea a través de los mercados y su propio sitio web ahora es un hecho, ya que los consumidores recurren a navegar en línea antes de dirigirse a la tienda del vecindario. Y, con cierta incertidumbre en torno a la economía global, los compradores son más cautelosos acerca de dónde gastan; sin embargo, las ofertas y los descuentos en moda, electrónica y productos esenciales y el apoyo a la marca han impulsado el gasto general..”- Bharati Balakrishnan, jefa de país y directora, Shopify India

Festive Shopping Outlook también ha identificado 10 tendencias que dan forma al sector minorista de la India antes de Diwali.

1. Los consumidores están poniendo el listón muy alto para los gastos de vacaciones: Debido a una mayor capacidad de gasto, así como a una aspiración renovada de mejorar su estilo de vida posterior a la pandemia, los consumidores indios planean gastar más en sus compras festivas en comparación con años anteriores. Nada menos que el 85,82% de los consumidores encuestados manifestaron el deseo de gastar más que en años anteriores.

2. La confianza en los minoristas electrónicos sigue siendo alta: El espacio minorista indio continúa viendo un cambio cada vez mayor de las compras fuera de línea a las compras en línea también este año. El 78,57% de los consumidores planea comprar más en línea que antes de la pandemia durante la temporada navideña. El cambio en la preferencia del consumidor se puede atribuir a la conveniencia de comprar en cualquier lugar que ofrece la compra en línea, así como a los descuentos de socios, ofertas exclusivas, opciones de pago fáciles y entregas rápidas. Además de los compradores que residen en las áreas metropolitanas, las personas que no pertenecen a las áreas metropolitanas también confían cada vez más en los comerciantes electrónicos para sus compras festivas.

3. La electrónica y la moda dominan las ventas de fiestas: Si bien los regalos festivos tradicionales, como las frutas secas, los dulces y los chocolates, continúan siendo los favoritos de los consumidores, la encuesta de Shopify India observó un aumento en la cantidad de personas que planean gastar en moda y accesorios, seguidos de productos electrónicos y dispositivos de consumo. 81,65 % des consommateurs préfèrent acheter de la mode et des accessoires, suivis de près par 76,37 % qui achètent également des fruits secs, des bonbons et des chocolats, et 68,57 % qui dépensent pour l’électronique et les gadgets para la casa. Este cambio es indicativo de las aspiraciones de los consumidores modernos, quienes ven las ofertas de festivales como una oportunidad perfecta para mejorar su estilo de vida.

4. Los pagos sin efectivo se convierten en la nueva normalidad: Con el Gobierno de la India fomentando los pagos sin efectivo entre las personas a través de incentivos y pasarelas de pago seguras, los métodos de pago digital como UPI, las tarjetas y la banca por Internet se han convertido en las opciones preferidas por los consumidores indios. Con la creciente popularidad de los pagos sin efectivo, los pagos en efectivo por adelantado están pasando lentamente a un segundo plano. UPI emerge como el método de pago preferido con el 67,36 % de los consumidores que lo optan, seguido por el 45,49 % de las tarjetas de crédito, el 37,69 % de la banca en línea y el 38,68 % de los puntos de recompensa.

5. Gran negocio de compras de temporada navideña para comerciantes locales: El 96,04% de los consumidores expresaron interés en comprar a vendedores/marcas locales en esta temporada festiva. Esto contrasta fuertemente con la confianza y la preferencia que los consumidores indios han tenido tradicionalmente por las marcas extranjeras y sus productos. Uno de los principales impulsores de este cambio puede ser el llamamiento del gobierno a los consumidores para que sean ‘vocales por lo local’.

6. Lo esencial triunfa sobre el lujo en la preferencia del consumidor: En medio de la recesión económica mundial, su impacto en la economía india y una atmósfera de incertidumbre creada por la pandemia, los consumidores indios están gastando con cautela a pesar de que planean aumentar su presupuesto de compras este año. El 25,71% de los encuestados planea gastar en artículos esenciales en lugar de artículos de lujo este año, en un intento por estar preparado para circunstancias imprevistas.

7. Los descuentos y las ofertas parecen ser las principales herramientas de lealtad del consumidor: Alejándose del enfoque tradicional en la marca, la línea de productos y la calidad, el 75,82% de los consumidores indicó que los descuentos y las ofertas eran las principales razones para ser leal a una marca/proveedor. La mayoría de los consumidores planean acudir a las marcas/proveedores que les ofrecen la mejor relación calidad-precio.

8. Los consumidores se están desplazando para encontrar nuevos hallazgos a medida que se afianza el comercio social: A medida que los escaparates se vuelven obsoletos, cada vez más consumidores eligen confiar en sus dispositivos conectados a Internet para encontrar nuevos productos. La investigación de Shopify encontró que el 57,58 % de los consumidores mencionaron las plataformas de redes sociales, los sitios web de compras en línea, los sitios web de reseñas y los anuncios en línea como sus formas preferidas de conocer las tendencias de compra de este año.

9. Las compras sostenibles están cobrando impulso: Con las prácticas ecológicas ocupando un lugar central en todo el mundo, los consumidores indios también están comenzando a darse cuenta. El informe revela que el 62,86% de los consumidores planean ser más sostenibles en 2023. Este cambio se puede atribuir a la creciente conciencia del impacto de las elecciones de los consumidores en el medio ambiente, combinado con el deseo de los consumidores de marcar la diferencia en todas las formas posibles.

10. Las marcas éticas y responsables toman la delantera: Los consumidores indios prefieren marcas social y ambientalmente responsables a otras opciones disponibles. La mayoría (67,36 %) dijo que prioriza las marcas que retribuyen activamente a la sociedad, venden productos libres de crueldad animal y aptos para veganos, y promueven la sostenibilidad ambiental. Hasta el 17,91% de los consumidores dijeron que evitan comprar en empresas que promueven la moda rápida.

Acerca de Shopify

Shopify es un proveedor líder de infraestructura de Internet crítica para el negocio que ofrece herramientas confiables para iniciar, hacer crecer, comercializar y administrar un negocio minorista de cualquier tamaño. Shopify mejora el comercio para todos con una plataforma y servicios creados para brindar confiabilidad al tiempo que ofrece una mejor experiencia de compra para los consumidores de todo el mundo.

Orgullosamente fundada en Ottawa, Shopify impulsa millones de empresas en más de 175 países y cuenta con la confianza de marcas como Allbirds, Gymshark, Heinz, Tupperware, Netflix, Fablestreet, Go Colours, Yoga Bars, Duroflex, Le15, Sugar Cosmetics, boAt Lifestyle, LensKart, Tés Vaadham y muchos más. Para obtener más información, visite shopify.in

Envíe su comunicado de prensa

Los sitios de WordPress fueron retrocedidos después del ataque a la cadena de suministro FishPig

0
Los sitios de WordPress fueron retrocedidos después del ataque a la cadena de suministro FishPig

Solo ha pasado una semana y aparentemente hay al menos tres vulnerabilidades críticas en los complementos y herramientas de WordPress que actualmente se están explotando para comprometer toneladas de sitios web.

Comenzaremos con FishPig, un fabricante de software con sede en el Reino Unido que integra la suite de comercio electrónico Magento de Adobe con sitios web basados ​​en WordPress. Los sistemas de distribución de FishPig se vieron comprometidos y sus productos se modificaron para que las instalaciones del código descargaran y ejecutaran semiautomáticamente el troyano Rekoobe Linux.

El equipo de seguridad de la información, Sansec, hizo sonar la alarma esta semana de que el software de FishPig se estaba comportando de manera extraña: cuando un empleado de Magento que inició sesión visitó el panel de control de una implementación, el código buscó y ejecutó automáticamente un binario de Linux que resultó ser de los sistemas back-end de FishPig de Rekoobe. . Esto abriría una puerta trasera que permitiría a los delincuentes controlar la caja de forma remota.

Después de eso, los delincuentes podrían espiar a los clientes, alterar o robar datos, etc.

Según la divulgación de FishPig, sus productos se modificaron el 6 de agosto y desde entonces se eliminó el código infractor. Nos dijeron que principalmente las versiones pagas se vieron afectadas. Las versiones gratuitas de los módulos FishPig disponibles en GitHub probablemente estaban limpias.

Si está utilizando el software comercial de FishPig, debe reinstalar las herramientas y buscar signos de compromiso.

Según FishPig, “es mejor asumir que todos los módulos pagos de FishPig Magento 2 han sido infectados”. No se sabe exactamente cuántos clientes estuvieron involucrados en el ataque a la cadena de suministro, aunque Sansec dijo que los paquetes gratuitos de Magento de la compañía se descargaron más de 200.000 veces en total. Eso no significa necesariamente que haya un número comparable de usuarios pagos, pero te da una idea del interés en las herramientas de FishPig.

Si bien no se sabe exactamente cómo los atacantes irrumpieron en los servidores back-end de FishPig, el resultado fue claro: se agregó código al archivo License.php en los sistemas de FishPig que sus productos recuperarían y ejecutarían cuando se usaran. Este archivo PHP ha sido modificado para descargar y ejecutar un binario malicioso, también alojado en la plataforma de FishPig. Ergo, un usuario del personal accede al panel de control de su implementación de FishPig, el License.php modificado y alojado de forma remota se obtiene y ejecuta, y esto es lo que Rekoobe ejecuta automáticamente en el servidor web del usuario.

License.php generalmente verifica que la implementación esté debidamente pagada y con licencia, razón por la cual se hace referencia a él de manera rutinaria.

Una vez que Rekoobe infecta un host, elimina sus archivos y permanece oculto como un proceso en la memoria, esperando comandos de una sola dirección IP ubicada geográficamente en Letonia. Sansec dijo que espera que el autor intelectual de esta travesura venda el acceso a servidores comprometidos a través de este ataque a la cadena de suministro.

Rekoobe ha estado circulando en Internet de varias formas desde su descubrimiento en 2015. La variante de Rekoobe utilizada en este ataque parece haber sido escrita no antes de 2018, según el análisis de Intezer.

Según Intezer, las versiones más nuevas de Rekoobe muestran direcciones de servidor C2 codificadas e intentan cambiar el nombre de su propio proceso, como es el caso en esta instancia de FishPig.

Las empresas de comercio electrónico que ejecutan complementos o integraciones de FishPig, gratuitos o de pago, deben seguir las medidas de detección y mitigación prescritas por la empresa. FishPig dijo que los clientes afectados también pueden comunicarse con «un servicio de limpieza gratuito para cualquier persona preocupada por si esto está afectando su sitio y necesita ayuda para resolverlo».

Pero espera hay mas

Además, Wordfence informa este mes que un complemento de WordPress llamado BackupBuddy estaba bajo ataque activo con un estimado de 140,000 instalaciones. El software tiene una vulnerabilidad corregida en la versión 8.7.5 que podría aprovecharse para descargar archivos, incluida información confidencial, de instalaciones vulnerables.

Wordfence también dijo esta semana que se está explotando una vulnerabilidad de día cero en un complemento llamado WPGateway para agregar cuentas de administrador maliciosas a sitios web vulnerables. Todavía no tenemos conocimiento de un parche que esté disponible para esto. ®

CERT-In detecta múltiples amenazas de alta gravedad en Microsoft Edge y Drupal

0
CERT-In detecta múltiples amenazas de alta gravedad en Microsoft Edge y Drupal

CERT-In detectó múltiples vulnerabilidades en Microsoft Edge y Drupal Core, lo que permitió a los atacantes remotos eludir las restricciones de seguridad

CERT-In detectó múltiples vulnerabilidades en Microsoft Edge y Drupal Core, lo que permitió a los atacantes remotos eludir las restricciones de seguridad

La alerta de amenaza se compartió en un informe. Señala vulnerabilidades que pueden ser explotadas por atacantes remotos para eludir las restricciones de seguridad y ejecutar código arbitrario o provocar la denegación de servicio en los sistemas objetivo.

(Suscríbase a nuestro boletín de tecnología, Today’s Cache, para obtener información sobre temas emergentes en la intersección de la tecnología, los negocios y la política. Haga clic aquí para suscribirse de forma gratuita).

Las vulnerabilidades que afectan a las versiones de Microsoft Edge anteriores a 103.0.1264.71 existen en el software de código abierto Chromium utilizado por Microsoft Edge (basado en Chromium).

Las amenazas se pueden usar debido a, Usar después de gratis en vista de invitado, Usar después de gratis en PDF, Usar después de gratis en Service Worker API, Usar después de gratis en vistas y Validación insuficiente de entradas no confiables en archivo.

Los atacantes remotos pueden explotar las vulnerabilidades enviando solicitudes especialmente diseñadas al sistema de destino. Y su explotación exitosa puede permitir que un atacante eluda las restricciones de seguridad y ejecute código arbitrario.

Según el informe, la aplicación de las actualizaciones de software disponibles debería corregir las vulnerabilidades.

CERT-In también emitió alertas de vulnerabilidad para Drupal Core

Núcleo Drupal

Se han detectado varias vulnerabilidades en Drupal Core que pueden permitir que atacantes remotos ejecuten código arbitrario, accedan a información confidencial y provoquen ataques de secuencias de comandos entre sitios en sistemas específicos.

La vulnerabilidad, según el informe, existe porque el módulo de imagen no comprueba correctamente el acceso a los archivos de imagen que no están almacenados en el directorio de archivos públicos estándar.

La vulnerabilidad se puede explotar enviando solicitudes especialmente diseñadas a los sistemas de destino y explotarlas con éxito puede permitir a los atacantes obtener acceso a información confidencial.

La vulnerabilidad de secuencias de comandos entre sitios en Drupal Core existe porque la ruta del marco Media Embed no valida correctamente la configuración del dominio. La explotación exitosa de esta vulnerabilidad puede permitir que un atacante ejecute HTML y secuencias de comandos arbitrarias en el navegador de un usuario en el contexto de un sitio web vulnerable.

Las vulnerabilidades se pueden corregir aplicando las actualizaciones apropiadas mencionadas en el aviso de seguridad de Drupal.

WordPress, Joomla y Magento siguen siendo los CMS más pirateados

0
Informe de sitio web pirateado

Según los datos estadísticos recopilados por Sucuri de 7937 sitios web comprometidos, WordPress, Joomla y Magento, en ese orden, continuaron siendo las plataformas CMS más pirateadas en el tercer trimestre de 2016 (julio, agosto y septiembre).

De todos los sitios web pirateados, el 74 % usaba WordPress, lo que no sorprende si se tiene en cuenta la enorme cuota de mercado del CMS entre los sitios actuales.

Al igual que el resto del año, Joomla con un 17% y Magento con un 6% siguieron a WordPress para aparecer en el top 3 de plataformas CMS más pirateadas.

Otras entradas notables en esta lista incluyen Drupal, vBulletin y ModX, pero los incidentes relacionados con estas plataformas representaron solo el 2,25 % de todos los incidentes de seguridad, si junta todos los números.

Esta estadística en particular no significa que WordPress, Joomla o Magento no sean plataformas seguras, solo que los webmasters cometen errores de configuración que permiten a los atacantes tomar el control de sus sitios web.

El gráfico anterior muestra una disminución en el número de incidentes en comparación con meses anteriores, pero esto se debe a un tamaño de muestra más pequeño, y los lectores solo deben concentrarse en los valores porcentuales que se muestran en el eje de la izquierda.

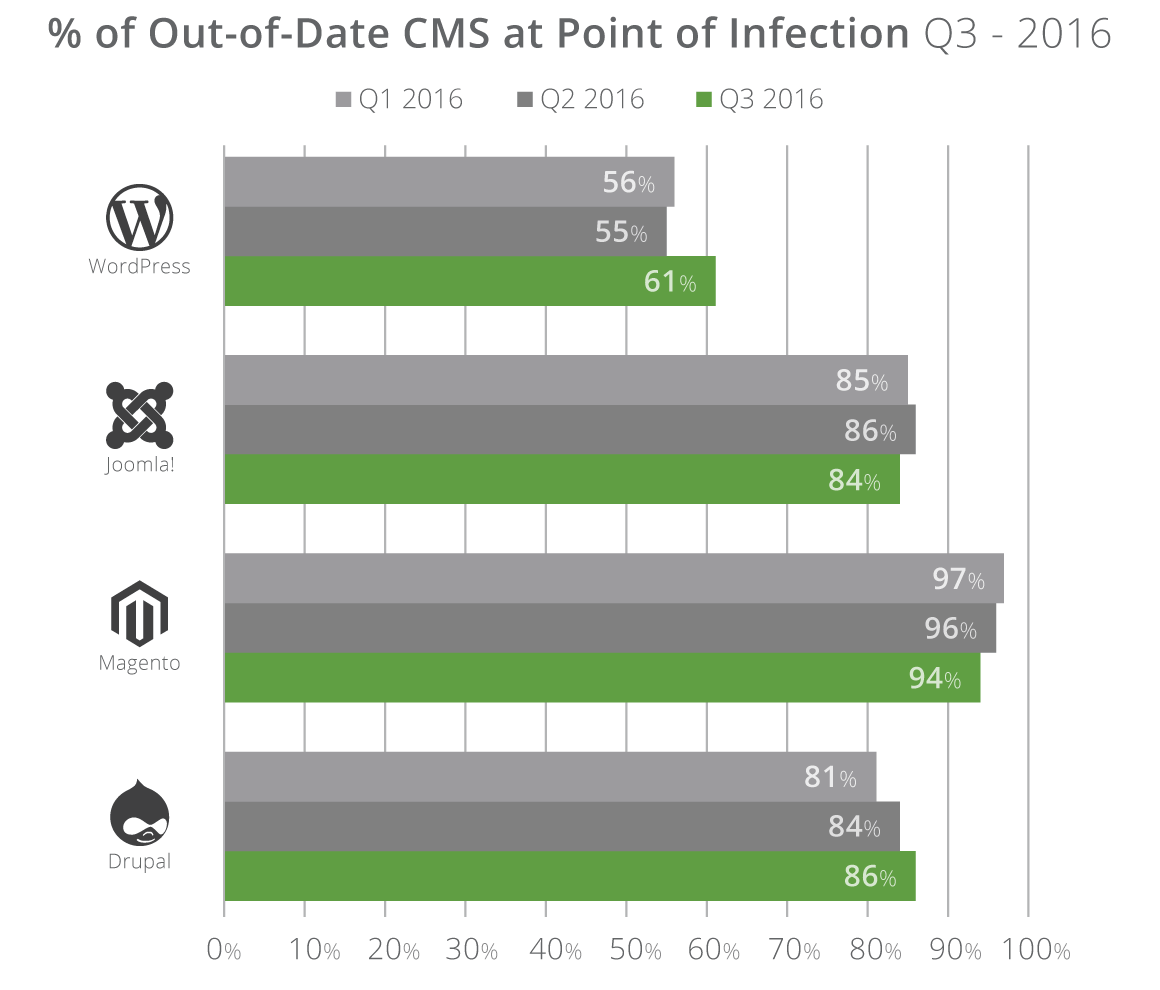
Según Sucuri, una gran parte de estos hackeos ocurrieron porque los webmasters no ejecutaron versiones actualizadas del CMS.

Informe de sitio web pirateado

Si bien las instalaciones desactualizadas fueron una fuente importante de problemas para las instalaciones de Joomla, Magento y Drupal, el porcentaje fue menor para WordPress, donde solo el 61 % de todos los sitios pirateados tenían instalaciones de WordPress desactualizadas.

Sin embargo, a pesar de ejecutar sitios de WordPress actualizados, Sucuri afirma que los webmasters no actualizaron los complementos y los temas, lo que finalmente llevó a los atacantes a encontrar un punto de entrada que podrían explotar.

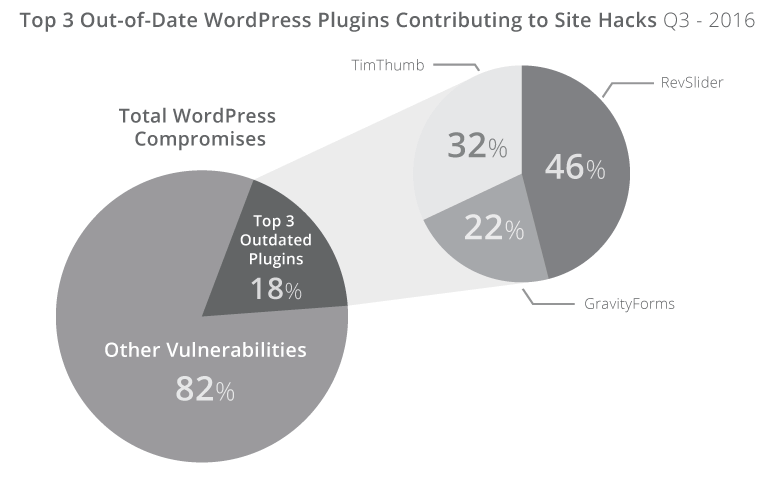
Según Sucuri, aproximadamente el 18% de todos los sitios de WordPress pirateados se pueden rastrear hasta sitios web que ejecutan tres complementos obsoletos: RevSlider, TimThumb y GravityForms.

Más interesante es que estos complementos recibieron actualizaciones hace mucho tiempo, pero los webmasters no pudieron proteger sus sitios, el caso más escandaloso fue TimThumb, que recibió una actualización de seguridad en 2011, hace casi seis años, pero los administradores del sitio ni siquiera pudieron instalar. él. Ahora.

En la mayoría de los casos, la razón es que TimThumb se ha utilizado como parte de otros complementos y temas, y la mayoría de los webmasters ni siquiera sabían que su sitio era vulnerable para empezar.

Informe de sitio web pirateado

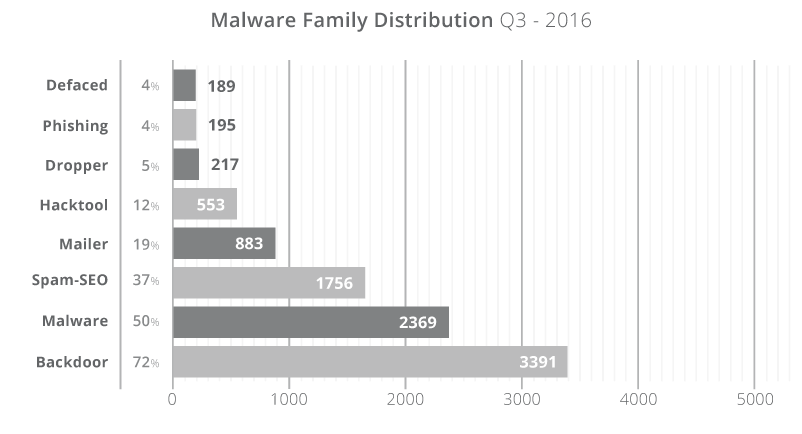
Limpiar todos esos sitios web pirateados no es poca cosa. Según Sucuri, una infección suele implicar la contaminación de 92 archivos en promedio.

Los webmasters que eliminan una carpeta sospechosa o algunos archivos generalmente no eliminan la infección por completo. Según Sucuri, en el 72% de todos los sitios web pirateados, los atacantes dejan una puerta trasera. En estos casos, al no limpiar adecuadamente los servidores infectados, los atacantes recuperan el acceso poco después.

Informe de sitio web pirateado

El resultado directo de estas fallas de limpieza es que el sitio web se convierte en un presagio de malware, un participante en campañas de correo electrónico no deseado, un peón en esquemas de SEO de sombrero negro o un participante en kits de explotación.

Pero lo peor de todo es que los sitios web pierden su posicionamiento en los motores de búsqueda. Según el mismo informe de Sucuri, alrededor del 15% de estos sitios web pirateados no se descubren a tiempo y terminan en la lista negra.

Eliminar un sitio web de un servicio de lista negra, como Google Safe Browsing, Norton SafeWeb o McAfee SiteAdvisor, no solo es extremadamente difícil y requiere mucho tiempo, sino que también daña la reputación de un sitio web, lo que a veces resulta en una pérdida de ingresos debido a la disminución del tráfico. .

Para obtener más información, el Informe de tendencias de sitios web pirateados de Sucuri para el tercer trimestre de 2016 está disponible para descargar aquí.

12 configuraciones del sitio de WordPress que son críticas para el éxito de su SEO

0
Configuración de lectura de WordPress.

WordPress es uno de los sistemas de administración de contenido más compatibles con SEO en la actualidad. Si tiene un sitio web de WordPress, hay muchas cosas que puede hacer para mejorar su SEO. Pero si no tiene cuidado, también puede dañar la clasificación de su sitio sin siquiera darse cuenta.

En esta publicación, descubrirá 12 configuraciones a considerar si desea que su sitio web de WordPress alcance todo su potencial de SEO.

En la optimización de motores de búsqueda, la seguridad es un aspecto importante pero que a menudo se pasa por alto. Más allá de la configuración general de SEO, revisaremos algunas configuraciones de seguridad necesarias que pueden ayudar a prevenir ataques de SEO negativos.

Configuración de SEO para WordPress

A continuación se muestran configuraciones simples que deberían ser la base de cualquier sitio de WordPress que busque mejorar sus esfuerzos de SEO.

1. Configure la página de inicio y la configuración del blog

Antes de comenzar a crear las páginas y las publicaciones, debe asegurarse de que su página de inicio y las páginas de su blog estén en funcionamiento. Esto puede parecer un pequeño detalle, pero es importante. Su página de inicio es lo primero que ven los visitantes cuando visitan su sitio web. Así que debes asegurarte de que ella dé una buena impresión.

Del mismo modo, su blog es una excelente manera de conectarse con su audiencia y generar seguidores comprometidos. Al configurar estas páginas importantes antes de comenzar a agregar contenido, es más probable que termine con un sitio web exitoso que la gente disfrutará visitando.

De forma predeterminada, WordPress tiene la página de publicaciones más recientes como página de inicio. Debe seleccionar la opción «Una página estática» y elegir qué página es su página de inicio y cuál es su página de blog.

Al configurar su blog, lo primero que debe decidir es cómo desea que se estructuren sus URL.

Una taxonomía de URL escalable hace que el rastreo y la indexación sean mucho más fáciles para los motores de búsqueda y también es más fácil de usar. Por lo tanto, vale la pena tomarse el tiempo para elegir una estructura de enlaces permanentes que funcione bien para su blog a largo plazo. Hay algunas opciones diferentes, así que tómate un tiempo para experimentar y encontrar la que funcione mejor para ti y tu blog.

Puede elegir cualquier estructura que funcione mejor para su sitio, pero le recomiendo usar una estructura personalizada y mantenerse alejado de una estructura basada en fechas. Una estructura de enlaces permanentes que usa mes y día o día y nombre puede crear una arquitectura de sitio confusa.

Configuración de enlaces permanentes de WordPress.

3. Mapa del sitio dinámico

Un mapa del sitio dinámico es una herramienta esencial para cualquier sitio web. Ayuda a los motores de búsqueda a indexar su sitio web y facilita a los usuarios encontrar la información que buscan.

La desventaja es que un mapa del sitio estático es mucho menos efectivo, puede ser difícil de actualizar y no ofrece el mismo nivel de escalabilidad.

Muchos complementos ofrecen opciones de mapa de sitio dinámico con varias personalizaciones. Entonces, si está buscando la mejor manera de mejorar el SEO de su sitio web, un mapa del sitio dinámico es el camino a seguir.

4. Configure un optimizador de imágenes automatizado

Para ejecutar un sitio de WordPress rápido, necesita imágenes optimizadas. Los beneficios de SEO de las imágenes optimizadas son numerosos, desde una mayor velocidad del sitio web hasta una mejor clasificación en los motores de búsqueda. La forma más fácil de optimizar sus imágenes es usar un complemento.

Muchos complementos de WordPress optimizan automáticamente las imágenes a medida que las carga. Si bien algunas son pagas, muchas opciones gratuitas funcionan igual de bien.

5. Configure títulos predeterminados y meta descripciones

Muchos complementos de SEO proporcionan configuraciones predeterminadas de título y meta descripción que garantizan que todas las páginas nuevas estén optimizadas para la búsqueda. Este es un salvavidas para sitios grandes con muchas páginas o equipos que no están familiarizados con las mejores prácticas de SEO. Mediante el uso de estas herramientas, puede ayudar a que su sitio web sea visible y fácil de encontrar para los visitantes potenciales.

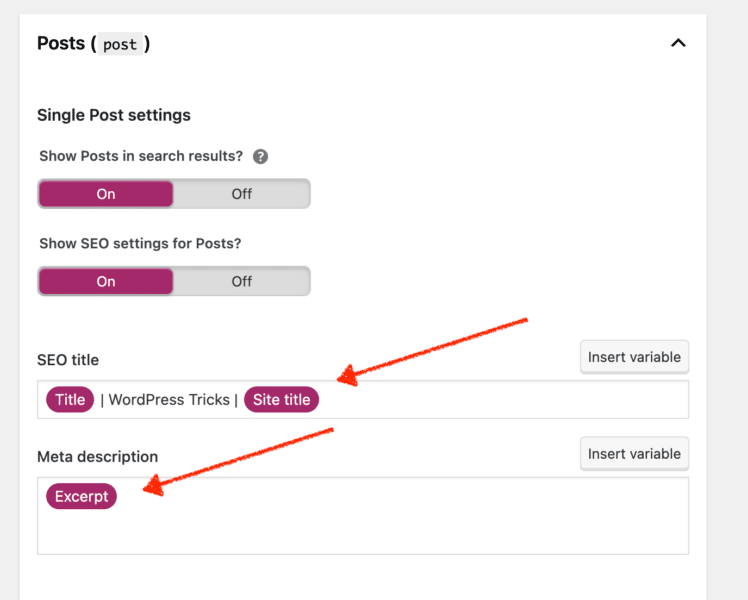
En la captura de pantalla a continuación, estoy usando Yoast para establecer los valores predeterminados para las publicaciones de mi blog. En mi título, he incluido un formato estructurado para que sea fácil de usar.

Para las meta descripciones, extraigo un extracto de la parte superior de la publicación del blog. Este es un valor predeterminado simple que cualquiera puede proporcionar.

Títulos alternativos de WordPress y meta descripciones.

Proteja su SEO con esta configuración de seguridad de WordPress

El SEO se está convirtiendo gradualmente en un elemento crucial de la seguridad del sitio web. La seguridad del sitio web siempre ha sido importante, pero se está volviendo aún más importante a medida que Internet se convierte cada vez más en una parte de nuestra vida diaria.

Los sitios web ahora se utilizan para todo, desde compras en línea hasta operaciones bancarias en línea, y si un sitio web no es seguro, las consecuencias pueden ser graves.

Google impone sanciones a los sitios web infectados con malware y que posiblemente practiquen ingeniería social. Si su sitio web no es seguro, podría perder clientes potenciales y clasificaciones en el motor de búsqueda de Google. Por lo tanto, la seguridad del sitio web es un elemento importante del SEO y no debe descuidarse.

Aquí hay algunos consejos simples para proteger mejor su sitio web de WordPress.

Obtenga el boletín de noticias diario con el que cuentan los especialistas en marketing.

Si bien se ha debatido el valor SEO de las secciones de comentarios, no hay duda de que pueden representar un riesgo para la seguridad.

Los spammers a menudo usan secciones de comentarios para agregar enlaces a sus sitios web, que pueden contener código malicioso. Los piratas informáticos también pueden intentar ataques de inyección SQL y XSS a través de formularios en línea.

Por lo tanto, es importante ser consciente de los riesgos asociados con las secciones de comentarios. Si elige usar una sección de comentarios en su sitio de WordPress, supervíselo de cerca y elimine cualquier spam o comentarios sospechosos.

Debería considerar deshabilitar la sección de comentarios si no está dispuesto a hacer un esfuerzo adicional para mantenerla segura. A continuación se muestra una captura de pantalla que muestra cómo deshabilitar el área de contenido.

Configuración de discusión de WordPress

7. Deshabilitar y eliminar XML-RPC

Una de las vulnerabilidades de seguridad más comunes de WordPress son los ataques de fuerza bruta en el archivo XML-RPC. De forma predeterminada, este archivo está habilitado y se puede utilizar para acceder al sitio de WordPress de forma remota.

Sin embargo, también proporciona un objetivo perfecto para los piratas informáticos que utilizan herramientas automatizadas para adivinar el nombre de usuario y la contraseña. Una vez que obtienen acceso, pueden causar estragos al eliminar archivos, instalar malware o incluso apoderarse de todo el sitio web.

Una forma sencilla de protegerse de estos ataques es deshabilitar el archivo XML-RPC. Esto evitará el acceso remoto al sitio y deshabilitará algunas funciones como pingbacks y trackbacks.

Los expertos en SEO creen que el aumento de la seguridad supera las desventajas. Entonces, si tiene miedo de los ataques de fuerza bruta en su sitio de WordPress, deshabilite el archivo XML RPC.

Hay tres formas de deshabilitar el archivo xmlrpc.php en los sitios de WordPress.

  • Usa un complemento: Busque «eliminar xmlrpc» en el directorio de complementos
  • Agregue este código al archivo functions.php:
    add_filter(‘xmlrpc_enabled’, ‘__return_false’);
  • Desactívelo en el archivo .htaccess:
    # Bloquear las solicitudes de WordPress xmlrpc.php

    Denegar comando, permitir
    rechazado por todos

8. Establecer permisos de usuario

Como administrador del sitio de WordPress, debe asegurarse de que el sitio funcione sin problemas y que todos los involucrados tengan el acceso que necesitan. Sin embargo, no todas las partes interesadas necesitan acceso a todos los aspectos del sitio.

Establecer permisos de usuario le permite dar acceso a cada parte interesada solo a las áreas que necesita, manteniendo el sitio organizado y evitando cambios no autorizados.

Además, debe revisar periódicamente los permisos de los usuarios para asegurarse de que siguen siendo correctos.

WordPress proporciona un excelente resumen de lo que puede hacer cada rol.

9. Asegúrese de que todos los usuarios tengan contraseñas seguras con 2FA

Las contraseñas seguras y habilitar la autenticación de dos factores (2FA) son formas efectivas de hacer que un sitio de WordPress sea más difícil de piratear.

Los piratas informáticos que intentan ataques de inicio de sesión de fuerza bruta utilizan grandes listas de contraseñas que contienen millones de las contraseñas más comunes. Una contraseña compleja puede ayudar a que estas listas de contraseñas sean ineficaces.

Si un pirata informático obtuviera acceso a su contraseña, habilitar 2FA puede servir como otro método para evitar que los piratas informáticos obtengan acceso a su sitio web.

Muchos complementos de seguridad ofrecen configuraciones 2FA.

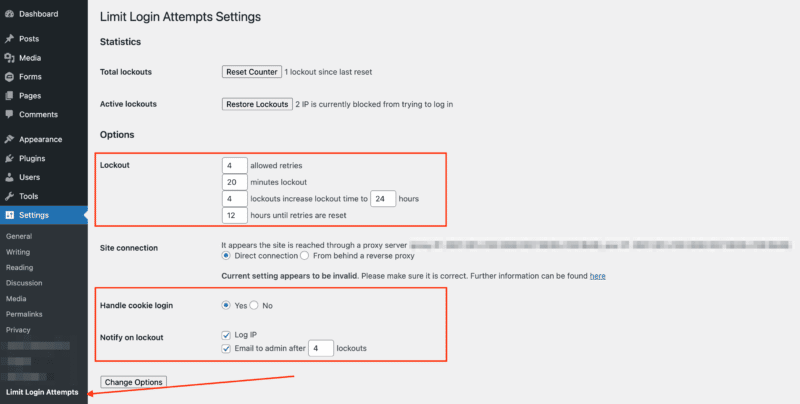
10. Establezca un límite para los intentos de inicio de sesión

Un ataque de fuerza bruta ocurre cuando un atacante intenta adivinar la contraseña de un usuario escribiendo repetidamente diferentes combinaciones de caracteres. Una forma de prevenir los ataques de fuerza bruta es configurar su sitio de WordPress para restringir los intentos de inicio de sesión.

Esta medida de seguridad bloquea la dirección IP de un atacante después de una cierta cantidad de intentos fallidos de inicio de sesión, lo que dificulta el acceso a su sitio web.

Limite los intentos de inicio de sesión.

11. Actualización automática de complementos

Desafortunadamente, muchas personas no saben que sus complementos pueden representar un riesgo para la seguridad. Si un complemento no está actualizado, puede ser vulnerable a vulnerabilidades conocidas. Por este motivo, es ideal utilizar complementos con actualizaciones automáticas.

Actualizaciones automáticas de complementos

12. Configure copias de seguridad recurrentes

En la era digital de hoy, no debe pasar por alto un plan sólido de seguridad del sitio web. Una de las mejores maneras de proteger su sitio web es asegurarse de realizar copias de seguridad diarias. Si su sitio es pirateado o se produce alguna otra violación de seguridad, tiene una copia actualizada de su sitio que puede restaurar.

Si bien muchos complementos ofrecen este servicio, a menudo es mejor encontrar un host de WordPress para administrar las copias de seguridad. De esta manera, puede estar seguro de que sus copias de seguridad se mantienen regularmente.

envolver

Cuantos más visitantes reciba su sitio web, más importante será garantizar que su base sea sólida. Aplicar la configuración mencionada en este artículo es esencial para comenzar con el SEO en WordPress. Al seguir estos consejos, dará un paso importante hacia la creación de un sitio web escalable que crecerá con su negocio.

Las opiniones expresadas en este artículo son las del autor invitado y no necesariamente las de Search Engine Land. Los autores del personal se enumeran aquí.

Nuevo en la tierra del motor de búsqueda

Sobre el Autor

John McAlpin lidera la estrategia de SEO para Cardinal Digital Marketing, una agencia de SEO con sede en Atlanta que se enfoca en brindar servicios a las empresas de atención médica en los Estados Unidos. Actualmente con sede en Colorado Springs, McAlpin está muy involucrado en la comunidad de SEO local y nacional y tiene una sólida experiencia en SEO técnico, desarrollo web y estrategia de marketing digital. McAlpin también ofrece servicios de desarrollo web independientes para sitios web alojados en WordPress.

Métodos 2022 para dominar los mercados de comercio electrónico

0
Métodos 2022 para dominar los mercados de comercio electrónico

Los mercados son el canal de comercio electrónico de más rápido crecimiento en la actualidad, superando con creces a otras formas de comercio minorista. El año pasado, los 100 principales mercados en línea del mundo aumentaron colectivamente el GMV total en un 18,1% a la asombrosa cifra de $3,23 billones.

Más que nunca, los proveedores y operadores del mercado necesitan comprender el campo e implementar las estrategias correctas para crecer y competir. los Métodos 2022 para dominar los mercados de comercio electrónico informe contiene la información que necesita.

Este informe examina el estado actual y futuro de los principales mercados en línea del mundo. Cuenta con más de 10 gráficos con datos de comercio electrónico completamente nuevos y análisis estratégico sobre temas clave del mercado, como vendedores propios frente a terceros, mercados híbridos y las últimas perspectivas de los compradores del mercado.

Saludos de: Mirakl, Walmart Marketplace, Comercio Náutico

D2C Ecommerce obtiene INR 60 millones en financiación inicial inicial

0
D2C Ecommerce secures INR 60 million in its initial seed funding

D2C Ecommerce, una plataforma de comercio electrónico multimarca india, anunció hoy su lanzamiento oficial en el país. La puesta en marcha también ha recaudado INR 60 millones, como parte de su ronda de financiación inicial dirigida por incondicionales de la industria, incluido Ravi Khushwani, fundador de Greensoul Brand y otros veteranos de la industria.

Según un informe reciente encargado por la Confederación de la Industria India (CII) y Praxis Global Alliance, D2C es un mercado de $12 mil millones. Para el año fiscal 27, se espera que el mercado de todas las marcas D2C alcance los $ 60 mil millones, expandiéndose a una tasa compuesta anual de aproximadamente el 40 %. D2C Ecommerce es una creación de Manish Gupta, ex-IIM A y un veterano de la industria con más de 11 años de experiencia multifacética con marcas reconocidas como Paytm Mall, Mahindra, Samsung, Amazon, Upscalio e ITC. La plataforma d2csale.com está operativo desde agosto de 2022.

La plataforma dijo que tiene una propuesta comercial única y desarrolla sus propias marcas en múltiples categorías de hogar y estilo de vida y las vende en su propia plataforma D2C. Las categorías de productos actuales incluyen fitness, deportes, belleza, cosméticos, ropa, accesorios, libros, alimentos, paquetes de viaje y tecnología. Su misión es proporcionar «Productos ambiciosos a precios asequibles» a todos los hogares indios atendiendo a todos los grupos de edad, todas las clases de ingresos y entregando a ciudades de Nivel I, II y III, a través de más de 20,000 códigos PIN.

Hablando del lanzamiento, Manish Gupta, director ejecutivo y fundador, D2Cecommerce dijo: “Estamos muy emocionados de lanzar nuestra primera plataforma minorista multimarca en el país. Creo que la economía de la India solo prosperará si somos capaces de satisfacer las necesidades de la población en masa en lugar del grupo de élite del 1 % y esta noción me inspiró a iniciar D2C Ecommerce, con un logotipo tricolor dinámico que representa la bandera india. Nuestra plataforma es fácil de usar y atiende a todos los grupos de edad, todas las clases de ingresos y ya hemos sido testigos de una respuesta fenomenal de los consumidores hacia nuestras ofertas.

Además de la financiación inicial que ha recibido la marca, dijo: “Queremos agradecer a nuestros inversores por creer en nuestra visión del negocio, y esperamos unirnos y crecer juntos como familia. Queremos asignar estos fondos para invertir en marcas, expandir nuestra oferta de productos, agregar nuevas tecnologías de punta y al mismo tiempo aumentar nuestra adquisición de clientes. También planeamos expandir nuestra fuerza laboral y brindar entregas de última milla, y luego diversificarnos en nuevas categorías.

«Las marcas D2C están experimentando un crecimiento significativo a medida que el consumo de comercio electrónico continúa capturando una mayor participación de mercado en el espacio minorista. Aprendí que los cuatro pilares clave de cada consumidor de marca directo al consumidor (D2C) exitoso son la experiencia del producto, el cliente experiencia, logística y marketing online al desarrollar mi propia marca, Green Soul, la mejor marca de sillas ergonómicas D2C online.. Hablando de comercio electrónico D2C, la revolucionaria plataforma de Manish resuelve todas las necesidades de una marca D2C. tiene más de una década de experiencia en comercio electrónico directo al cliente y es un veterano experimentado de la industria. Mi inversión en el mercado D2C está impulsada por mi deseo de contribuir al crecimiento y el éxito de la comunidad D2C no solo en India , pero en todo el mundo”, dijo Ravi Khushwani, fundador de la marca Greensoul

Cómo hacer crecer y escalar su marca de comercio electrónico en 2022

0
Cómo hacer crecer y escalar su marca de comercio electrónico en 2022

Las opiniones expresadas por los colaboradores de Entrepreneur son propias.

Con la pandemia que ha visto aumentar significativamente las ventas globales de comercio electrónico, estamos en medio de otro auge del comercio electrónico. Como resultado, la participación del comercio electrónico en el comercio minorista total aumentó del 13,8 % hace dos años al 19,8 % en 2021. Se espera que esta participación alcance el 24,5 % para 2025.

En Urtasker.com, hemos visto a los clientes priorizar las compras en línea sobre las ventas minoristas tradicionales y esperan que la narrativa cambie de ahorrar tiempo y dinero a una experiencia de compra superior. Ya sea su sitio web o sus listados de productos en los mercados, será cada vez más difícil diferenciarse de la competencia.

Después de observar cómo las tendencias han cambiado continuamente en los últimos años, me he dado cuenta de que la única forma de seguir haciendo crecer su negocio de comercio electrónico es a través de la evolución. Con 2022 anunciando nuevas tendencias en tecnología y comportamiento del cliente, debe adaptarse para pasar de la guerra de precios a la construcción de su marca.

A continuación, he enumerado las estrategias que lo ayudarán a hacer crecer su marca en 2022.

1. Crea una estrategia SEO

El SEO seguirá siendo dorado en el próximo año. Los clientes siempre están buscando soluciones a sus necesidades y sus productos deben aparecer en la parte superior de los resultados de búsqueda. Asegúrese de optimizar sus listados de productos para búsquedas de texto y voz.

De hecho, también debe ir un paso más allá y optimizar los videos de sus productos para las búsquedas de los usuarios. También use las transcripciones y las miniaturas para perfeccionar el SEO de videos.

Finalmente, para aumentar la autoridad de dominio (DA) de su sitio web, necesita cultivar backlinks orgánicos. Estos esfuerzos integrales de SEO mantendrán su marca fresca en la mente de los clientes, fortaleciendo así la memoria de su marca.

Hoy en día, cada mercado tiene su propio conjunto de mejores prácticas de SEO que deberá optimizar.

2. Aprovecha el comercio social

Los últimos informes indican que los clientes pasan un promedio de 2 horas y 25 minutos por día en las aplicaciones de redes sociales. Debe capturar esta gran parte de su mente si desea aumentar el conocimiento de su marca.

Comercializar sus productos y la historia de su marca en plataformas como Facebook, Instagram y Pinterest aumentará la conciencia y generará lealtad con los clientes potenciales, al mismo tiempo que atraerá tráfico relevante a su sitio web.

Incluso puede integrar su tienda en línea con estas plataformas para permitir que los clientes compren sus productos directamente sin tener que abandonar sus aplicaciones de redes sociales favoritas.

3. Proporcione ricas experiencias de compra

Hoy, las compras en línea han evolucionado de un mero canal alternativo a una bestia completamente nueva, acelerando la adopción de tecnologías innovadoras como la realidad aumentada, la realidad virtual y los videos de 360 ​​grados. Se trata de crear experiencias agradables para sus clientes y darles nuevas razones (además de comprar) para pasar tiempo en su tienda en línea.

Involucrar a los clientes con nuevas implementaciones de tecnologías de vanguardia lo posicionará a la vanguardia de las marcas, lo que dará como resultado una lealtad duradera del cliente y desbloqueará la capacidad de cobrar una prima.

Relacionado: Cómo las tácticas FOMO pueden aumentar los ingresos del comercio electrónico

4. Recoge pruebas sociales

Una de las fuerzas más poderosas detrás de la construcción de una marca es la prueba social: respaldos positivos de las personas que nos rodean. Los estudios muestran que el 93% de las personas confían más en sus amigos y familiares que en los anuncios, personas influyentes o celebridades.

El boca a boca sigue siendo el rey cuando se trata de tomar decisiones de compra. Una encuesta de 2020 mostró que el 79 % de los consumidores confía tanto en las reseñas en línea como en las recomendaciones personales.

Cuando los clientes potenciales pueden confiar en las reseñas y ahorrar horas de investigación al decidir en qué marca confiar su dinero, su experiencia se beneficia. Por lo tanto, hacer que sus clientes existentes compartan sus experiencias en línea contribuye en gran medida a construir su imagen de marca.

El contenido generado por el usuario (UGC) es otra fuente poderosa para aprovechar la comunidad de su marca en su beneficio. Anime a sus clientes a publicar su experiencia con su marca en las redes sociales, en las páginas de sus productos e incluso en su sitio web.

5. Date a conocer por tu excelente servicio al cliente

La paradoja de la recuperación del servicio muestra que evitar que un cliente abandone el barco resolviendo un problema al que se enfrenta aumentará las posibilidades de retención mucho más que retener a un cliente que nunca ha tenido un problema.

Por lo tanto, invertir en servicio al cliente puede convertirse en una de las mayores inversiones para tu marca. El elemento humano en una experiencia automatizada puede hacer maravillas al crear asociaciones positivas en la mente de sus clientes.

Su personal de atención al cliente puede actuar como evangelista de su marca, trabajando en sinergia para brindar la mejor experiencia de compra, antes y después de la compra.

La forma en que su marca maneja las devoluciones y los reemplazos definirá la percepción de la marca para sus clientes y tendrá múltiples beneficios para su negocio.

Relacionado: Las 5 categorías de inicio de comercio electrónico más lucrativas para 2021

6. Presencia omnicanal

Es una locura tratar de maximizar sus ventas limitándose a un solo mercado o solo a su sitio web. Asegúrese de vender en todas las plataformas en las que sus clientes potenciales pasan tiempo, ya sea Amazon, Shopify, Etsy o Walmart Marketplace.

Si ya vende en Amazon y Walmart Marketplace, hay muchas áreas que aún puede mejorar.

Amazonas

  • Con el Programa de registro de marcas comerciales, puede optimizar las páginas de sus productos con una mayor personalización, al mismo tiempo que protege los activos de la marca contra infracciones por parte de otros vendedores.
  • Amazon Stores le permite diseñar páginas de tiendas para su marca. Tener una página de marca personalizada crea autoridad de marca y lo ayuda a conectarse con los clientes en un nivel emocional más profundo.
  • Finalmente, Amazon Advertising y Amazon Influencer Program pueden aumentar drásticamente el conocimiento y la participación de sus productos, tanto dentro como fuera de la plataforma.

Mercado Walmart

  • Los vendedores que utilizan los servicios de logística de Walmart y muestran la insignia de vendedor profesional se encuentran automáticamente entre los vendedores más elitistas de la plataforma.
  • La publicidad de Walmart es una herramienta muy eficaz para atraer clientes a sus productos y resaltar ofertas y promociones que podría estar ejecutando.
  • Al utilizar el nuevo programa Flash Picks de Walmart, puede aprovechar las campañas de marketing de Walmart y brindar una experiencia de sitio consistente y de primer nivel para sus compradores.

La pandemia ha cambiado para siempre la forma en que los clientes compran en línea, acelerando las tendencias de la industria en una década. Para capitalizar, su marca debe adaptarse y anticiparse a las nuevas tendencias en el comportamiento del cliente. La única moneda de comercio electrónico que sobrevivirá a la creciente competencia y las cambiantes tendencias de los clientes en esta nueva década es su identidad de marca única.

Relacionado: Por qué debería apostar por el futuro del comercio electrónico

Los inversores cambian del comercio electrónico a los chips para evitar la represión en China

0
Los inversores cambian del comercio electrónico a los chips para evitar la represión en China

Los inversores se están acumulando en grupos chinos de chips, software y biotecnología a un ritmo récord mientras recortan sus apuestas de comercio electrónico mientras intentan alinearse con las prioridades políticas de Beijing y evitar una represión regulatoria cada vez más amplia.

El presidente chino, Xi Jinping, ha liderado un asalto regulatorio a las plataformas de Internet este año, afectando a las de entrega de alimentos, comercio electrónico, fintech, juegos y educación.

Pero el impulso del Partido Comunista Chino para avanzar en tecnologías como la fabricación de alta gama ha estimulado otras empresas.

El sector de semiconductores de China se ha visto impulsado por un plan gubernamental multimillonario, en parte para contrarrestar la determinación de Estados Unidos de sofocar su industria tecnológica. Beijing quiere que el país fabrique el 70% de sus semiconductores a nivel nacional para 2025, frente a un tercio en la actualidad.

El valor de las inversiones de capital de riesgo en empresas chinas de semiconductores aumentó un 446 % en el segundo trimestre desde el primero, hasta un récord de 8.900 millones de dólares, según datos de Preqin. Como parte de un acuerdo, el grupo manufacturero chino BYD Semiconductor recaudó 1.900 millones de yuanes (293 millones de dólares) en una ronda de financiación de la Serie A de inversores como Sequoia China en mayo.

“Para China, las áreas tecnológicas más importantes son los semiconductores, la aviación y las ciencias de la vida. Cuando el presidente Xi habla sobre la importancia de la tecnología, ha elevado expresamente la fabricación por encima de los bienes digitales”, dijo Dan Wang, analista de tecnología de Gavekal Dragonomics con sede en Shanghái.

Beijing también ha alentado la inversión en inteligencia artificial. WeRide, una startup de vehículos autónomos, recaudó 310 millones de dólares de inversores, incluida la Alianza Renault-Nissan-Mitsubishi, en junio.

Por el contrario, la inversión en empresas fintech chinas cayó un 36 % a USD 360 millones en el segundo trimestre con respecto al trimestre anterior, según Preqin. El sector ha estado bajo represión desde que los reguladores retiraron la oferta pública inicial de $37 mil millones de Ant Group de Jack Ma en el último minuto en noviembre.

Mientras tanto, la inversión en empresas de juegos y comercio electrónico cayó un 96% y un 54% a $121 millones y $4 mil millones, respectivamente, en el segundo trimestre. Los grupos que operan en estos espacios, como Tencent y Meituan, también han sido blanco de los reguladores chinos este año.

El cofundador de un importante capitalista de riesgo de Silicon Valley con un importante fondo chino dijo que todavía planea invertir en el país, pero solo en biotecnología, software y otros sectores considerados «seguros».

Según Refinitiv, otro proveedor de datos, hubo 74 acuerdos de recaudación de fondos de chips en el segundo trimestre y 133 para fabricantes de software. En comparación, solo había 42 en el sector del comercio electrónico.

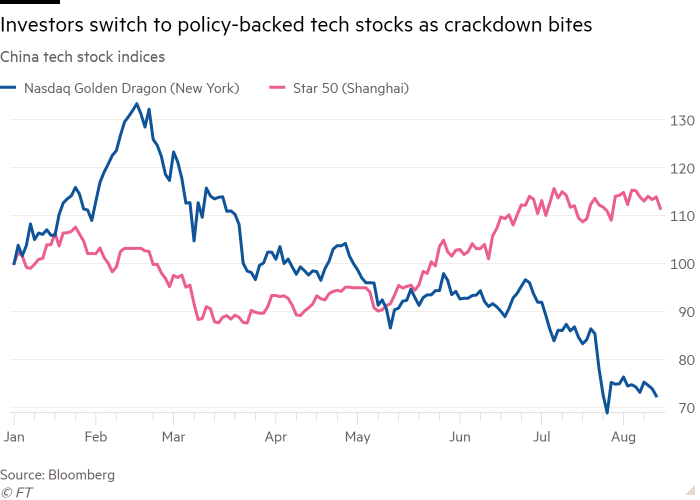
Gráfico de líneas de los índices bursátiles tecnológicos de China que muestra que los inversores recurren a acciones tecnológicas respaldadas por políticas a medida que avanza la represión

En los mercados públicos, las empresas chinas de internet también se han visto afectadas en las últimas semanas. El índice Nasdaq Golden Dragons, que rastrea las principales acciones chinas que cotizan en Estados Unidos, incluidas Alibaba y el grupo de investigación Baidu, ha caído un 23% desde principios de julio.

En cambio, los inversores compraron acciones en fabricantes de vehículos eléctricos (EV), empresas de energía renovable y otras áreas que Beijing ha identificado como prioridades para el desarrollo.

El índice Star 50 de Shanghái, que rastrea a las empresas de estos sectores, subió un 14% en 2021.

Las acciones de los fabricantes de vehículos eléctricos BYD y Geely, así como de los fabricantes de chips como Tianjin Zhonghuan Semiconductor, han subido este año.

«Los inversores… quieren entrar en áreas como los vehículos eléctricos y las baterías como un refugio seguro”, dijo Louis Tse, director general de la firma de corretaje de Hong Kong Wealthy Securities. «¿Adónde puede ir el dinero? Va a las acciones respaldadas por la política nacional.

Jetpack renueva la aplicación móvil, los usuarios de WordPress.com deben migrar para continuar usando las funciones de estadísticas, lectura y notificaciones

0
Jetpack renueva la aplicación móvil, los usuarios de WordPress.com deben migrar para continuar usando las funciones de estadísticas, lectura y notificaciones

Cuando Automattic lanzó una aplicación móvil Jetpack en junio de 2021, estaba dirigida principalmente a usuarios que tenían un plan Jetpack pago, ya que permite el acceso a funciones como copias de seguridad, restauraciones y escaneos de seguridad. Lo que es más importante, la aplicación le dio a Automatic una forma más directa de monetizar Jetpack sin agregar más intereses comerciales a las aplicaciones oficiales de WordPress.

Esta semana, Jetpack anunció que ha renovado la aplicación, ofreciendo una razón más convincente para quienes usan el plan gratuito para migrar. Como parte de un esfuerzo a largo plazo para realinear las aplicaciones oficiales de WordPress, pronto se eliminarán las funciones que requieren el uso de productos Automattic (el complemento Jetpack o una cuenta de WordPress.com). Esto incluye las funciones de estadísticas, lectura y notificación que se han trasladado a la aplicación Jetpack.

Anuncio de WordPress.com para la aplicación Jetpack renovada

Los usuarios de WordPress.com y los usuarios de Jetpack en el plan gratuito que anteriormente dependían de estas funciones deberán cambiarse a la aplicación móvil gratuita Jetpack. Todas las funciones heredadas de la aplicación principal de WordPress siguen siendo gratuitas en la aplicación Jetpack.

Si bien la mayoría de los usuarios de Jetpack autohospedados entienden fácilmente la necesidad de hacer el cambio, esta transición puede ser más difícil para los usuarios de WordPress.com que no entienden el historial de las aplicaciones móviles y ven todo como «WordPress». Es posible que no sepa que los productos integrados de Automattic han sido características controvertidas en las aplicaciones oficiales de WordPress durante casi una década.

El anuncio en WordPress.com es confuso, ya que solo presenta a Jetpack como una nueva aplicación opcional y no transmite la urgencia de migrar si los usuarios aún desean acceder a estadísticas, notificaciones, el lector y otras funciones pagas adicionales.

La sección de preguntas frecuentes de la publicación describe la aplicación Jetpack como «la principal experiencia de publicación móvil para nuestro mundo súper conectado» y afirma que «la descarga de la aplicación Jetpack es gratuita». Los usuarios de WordPress.com que comentaron la publicación encontraron sospechosas y confusas las palabras «premium» y «gratis para descargar». No entiendes el motivo de dos aplicaciones:

«¿Tenemos que cambiar? Solo quiero escribir un blog, no soy experto en tecnología y no entiendo por qué hiciste esto o cómo lo usas”.

«¿Entonces WordPress ahora se llama Jetpack?»

«Si no está roto, no lo arregles. Este paso no está en el mejor interés de sus usuarios, entonces, ¿por qué se está haciendo? Eso huele a la reciente debacle de precios”.

“Estoy realmente decepcionado con esta decisión. ¿Por qué nos obligas a usar dos aplicaciones? Tu explicación de las diferencias no tiene ningún sentido y parece que tomaste una decisión por alguna razón que no quieres decirnos y solo estás tratando de justificarla. No está centrado en el usuario en absoluto”.

Los usuarios también están preocupados por la pérdida de datos, ya que se recomienda a los que migran a la aplicación recientemente renovada que eliminen la aplicación de WordPress después de instalar la aplicación Jetpack. El anuncio dice: «La administración de su sitio web en ambas aplicaciones no es compatible actualmente y puede causar problemas como conflictos de datos».

Un usuario preguntó si hay funciones premium en la aplicación Jetpack que incurran en un costo adicional y si hay anuncios en la aplicación.

«Para ser claros, la aplicación Jetpack es de uso gratuito y no contiene publicidad en la aplicación», dijo Siobhan Bamber, representante de Automattic.

«Todavía estamos planeando nuestra hoja de ruta para 2023, y las posibles compras dentro de la aplicación serán parte de nuestros planes. El objetivo principal sería ofrecer funciones que brinden el mayor valor a los usuarios y agradecemos cualquier idea o comentario. Todas las compras dentro de la aplicación serían opcionales, mientras que las funciones actualmente gratuitas aún podrían usarse de forma gratuita”.

En respuesta a la pregunta sobre las diferencias entre las dos aplicaciones, Bamber dijo que habrá algunas publicaciones más en el blog de noticias de WordPress.com en las próximas semanas.

Los usuarios deben tener instalada la última versión de la aplicación de WordPress para migrar automáticamente sus datos y configuraciones a la aplicación Jetpack. Esto incluye contenido guardado localmente, publicaciones guardadas y configuraciones en la aplicación. Las preguntas frecuentes indican que después de que los usuarios descargan la aplicación Jetpack, inician sesión «automáticamente» con todo su contenido.

«Una buena manera de confirmar si su versión de la aplicación de WordPress es compatible con la ‘migración automática’ es tocar uno de los banners ‘con tecnología Jetpack’ en la aplicación», aconsejó Bamber a los usuarios en los comentarios. “Encontrará estos anuncios en la parte inferior de secciones como Estadísticas y Lectores. Cuando toque el banner, verá el mensaje «Cambiar a la nueva aplicación Jetpack» solo en las versiones que admiten la migración».

La aplicación Jetpack renovada se presentó a los usuarios de WordPress.com como una forma más rica en funciones de publicar en sus sitios, pero también impone a los usuarios la responsabilidad de elegir comprender la diferencia entre las dos aplicaciones y elegir una para todos los sitios que ellos manejan Muchos no quieren las molestias de cambiar a una nueva aplicación. Según las respuestas de los usuarios, podría haber sido más fácil para ellos comprender que las aplicaciones oficiales de WordPress están eliminando todas las funciones que requieren el complemento Jetpack o una cuenta de WordPress.com, en lugar de venderlo como una nueva y brillante experiencia de publicación.

Migrar a la aplicación Jetpack es la mejor opción si deseas seguir usando las funciones de estadísticas, lectores y notificaciones. Para que sea más fácil para los usuarios elegir el mejor camino a seguir, las publicaciones futuras en WordPress.com deberían dejar muy claro qué funciones pueden esperar los usuarios en cada aplicación y cuándo actuar.